Krijg je dit bericht van itsme? Let op want het is oplichting

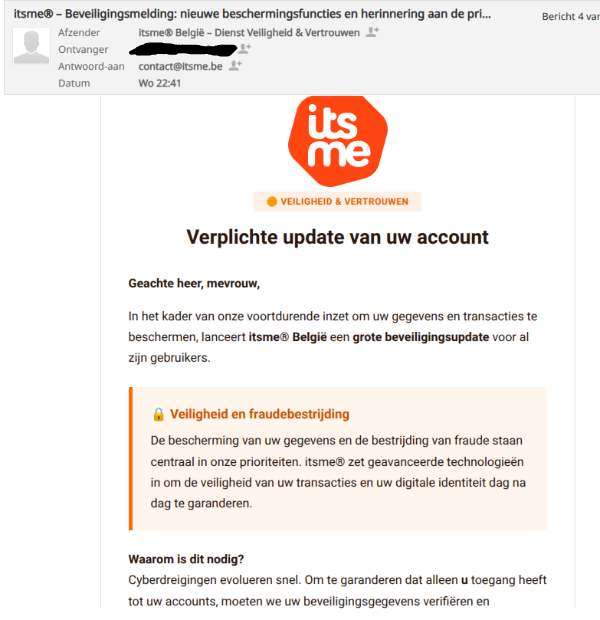
Criminelen misbruiken opnieuw de betrouwbaarheid van itsme om mensen op te lichten. Een beveiligingsupdate voor itsme, een waarschuwing voor cyberdreigingen en de belofte dat je digitale identiteit beter beschermd wordt. De e-mail die momenteel in naam van itsme circuleert, oogt bijzonder professioneel. De tekst klinkt geloofwaardig, de boodschap sluit aan bij de bezorgdheid over online fraude en onderaan staan logo's van bekende banken en bedrijven. Toch gaat het om een phishingpoging waarvoor we onze lezers willen waarschuwen.
De phishingmail speelt slim in op je gevoel voor veiligheid
In het bericht beweert de afzender dat itsme een grote beveiligingsupdate voor alle gebruikers lanceert. Om toegang tot de diensten te behouden, moeten gebruikers hun beveiligingsgegevens verifiëren en bijwerken. Daarbij verwijst de mail naar nieuwe biometrische controles, een pincode van zes cijfers en meldingen bij aanmeldingen.
Die uitleg klinkt technisch en betrouwbaar. Bovendien waarschuwt de mail dat de toegang tot itsme tijdelijk beperkt kan worden als de update niet wordt uitgevoerd. Zo ontstaat er druk om snel te handelen, zonder eerst te controleren of het bericht echt is.
Dat maakt deze phishingmail gevaarlijk. Fraudeurs proberen niet alleen nieuwsgierigheid of hebzucht uit te buiten, maar ook de begrijpelijke wens om je online accounts en persoonlijke gegevens te beschermen. Omdat veel Belgen itsme gebruiken om zich digitaal te identificeren of online zaken te regelen, is de kans reëel dat ontvangers de boodschap serieus nemen.
De link naar de website verraadt de oplichting
De belangrijkste aanwijzing staat achter de knop ‘Mijn account nu bijwerken’. Die verwijst naar https://updateverification.blogpot.com/, een adres op Blogspot en geen officieel domein van itsme.
De officiële website van itsme is itsme-id.com. Wie een bericht ontvangt dat zogezegd van itsme komt, moet daarom altijd controleren naar welk webadres een link werkelijk leidt. Een professionele vormgeving of een herkenbaar logo is geen bewijs van echtheid: die elementen kunnen fraudeurs kopiëren.
Ook het e-mailadres van de afzender valt op. De mail is verstuurd vanaf wickline_admin@castrol.flyingjoe.com, terwijl de naam van de afzender doet vermoeden dat het bericht afkomstig is van ‘itsme® België – Dienst Veiligheid & Vertrouwen’. Het domein castrol.flyingjoe.com is geen officieel itsme-domein. De zichtbare afzendernaam kan bovendien vrij worden gekozen en zegt op zichzelf niets over de werkelijke afzender.
De professionele opmaak maakt de mail niet betrouwbaar
De mail bevat meerdere logo's van bekende organisaties, waaronder banken en telecombedrijven. Daarmee proberen de fraudeurs de indruk te wekken dat de beveiligingsupdate breed gedragen wordt en bij een officieel samenwerkingsverband hoort.
Ook de tekst over wachtwoorden en bankgegevens kan de ontvanger geruststellen. De mail stelt immers dat itsme zulke gegevens nooit via e-mail zal vragen. Dat klinkt als een nuttige veiligheidswaarschuwing, maar maakt het bericht niet betrouwbaar. Fraudeurs kunnen veiligheidsadvies overnemen om hun eigen boodschap geloofwaardiger te laten lijken.
Juist daarom is het belangrijk om niet alleen op de tekst, het logo of de vormgeving af te gaan. Controleer ook de afzender, de bestemming van de link en de vraag die je uiteindelijk krijgt. Een verzoek om via een onbekende website een account te vernieuwen, verdient extra voorzichtigheid.
Itsme waarschuwt zelf op de eigen website voor phishing, smishing en verdachte berichten. Bovendien waarschuwde Safeonweb recent ook al voor valse mails in naam van itsme.
Wat moet je doen als je deze mail ontvangt?
Klik niet op de knop en vul geen gegevens in. Wil je controleren of er werkelijk iets met je itsme-account moet gebeuren, open dan zelf de officiële itsme-app of typ het officiële webadres in je browser. Gebruik daarvoor nooit de link uit de verdachte e-mail.
Heb je de link al geopend, maar geen gegevens ingevuld? Sluit de website en voer niets meer in. Heb je gegevens gedeeld of een handeling bevestigd die je niet vertrouwt, neem dan zo snel mogelijk contact op met je bank als financiële gegevens of banktransacties betrokken zijn.
Gerelateerde artikelen





Recente artikelen