
Gebruik je itsme? Trap niet in deze val van oplichters
Er circuleert momenteel een valse e-mail die zich voordoet als een bericht van itsme. De mail is opgesteld in Nederlands en Frans en meldt dat er een belangrijke update van de itsme-app beschikbaar zou zijn en vraagt de ontvanger om de applicatie bij te werken. Klik niet op de link want oplichters trachten jouw itsme-gegevens te bemachtigen .
Verdachte e-mail lijkt afkomstig van itsme
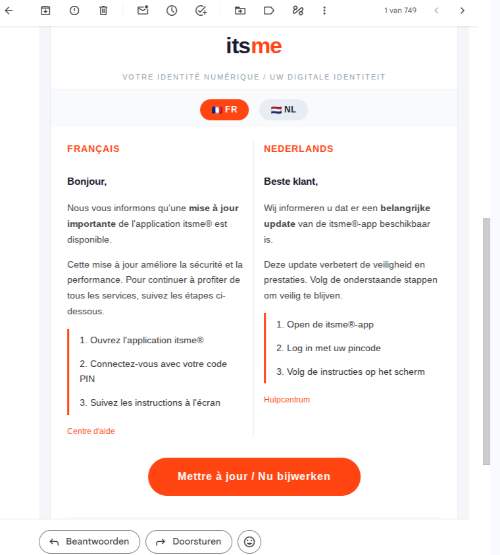
De phishingmail begint met ‘Beste klant’ en meldt dat er een belangrijke update van de itsme-app beschikbaar is. Volgens het bericht zou de update de veiligheid en prestaties van de applicatie verbeteren.
Vervolgens krijgt de ontvanger drie instructies: de itsme-app openen, inloggen met de pincode en de instructies op het scherm volgen. De mail bevat daarnaast een verwijzing naar een ‘Hulpcentrum’ en een opvallende knop met de tekst ‘Mettre à jour / Nu bijwerken’.
Op het eerste gezicht probeert de e-mail daardoor de indruk te wekken dat het om een officiële communicatie van itsme gaat. De combinatie van een veiligheidsupdate en de oproep om onmiddellijk actie te ondernemen, is echter precies het soort boodschap waarmee phishingmails proberen vertrouwen te wekken.
Afzender is een belangrijke waarschuwing
Een eerste opvallend detail is het e-mailadres van de afzender. De mail komt binnen als ‘ItsME - Service Client / Klantendienst’, maar het gebruikte adres is info259275090338227@kiarx.com.
Dat domein komt niet overeen met het officiële domein van itsme. De naam die als afzender wordt weergegeven, kan bovendien eenvoudig worden aangepast en vormt daarom geen betrouwbare garantie dat een e-mail daadwerkelijk van het genoemde bedrijf afkomstig is.
Bij verdachte berichten is het dan ook belangrijk om niet alleen naar de weergegeven naam te kijken, maar ook het volledige e-mailadres van de afzender te controleren.
De knop ‘Nu bijwerken’ leidt naar een andere website
Ook de link in de e-mail is een duidelijke rode vlag. Wie met de muis over de knop ‘Mettre à jour / Nu bijwerken’ gaat of de link controleert, ziet dat deze niet rechtstreeks naar de officiële website van itsme leidt.
De link verwijst naar disq.us en bevat vervolgens een verdere verwijzing naar een ander domein. Dat is een belangrijk waarschuwingssignaal. Een officiële update van een beveiligingsapp zoals itsme hoort je niet via een willekeurige externe link naar een onbekende website te sturen. Klik daarom niet op de knop, ook niet om alleen maar te kijken waar de link naartoe leidt.
Laat je niet misleiden door het logo en de officiële uitstraling
Phishingmails worden steeds professioneler. Oplichters nemen vaak de huisstijl, naam en teksten van bekende bedrijven over om hun berichten geloofwaardig te laten lijken. Ook deze e-mail bevat een Nederlandstalige en Franstalige versie, verwijst naar een ‘Hulpcentrum’ en sluit af met een tekst die de indruk moet wekken dat het bericht rechtstreeks van het itsme-team afkomstig is.
Dat betekent echter niet dat de e-mail betrouwbaar is. De inhoud van een bericht is minder belangrijk dan de manier waarop je de afzender en links verifieert.
Wat moet je doen als je deze e-mail krijgt?
Heb je deze e-mail ontvangen, klik dan niet op ‘Nu bijwerken’ en vul nergens persoonlijke gegevens in. Het veiligste is om het bericht te verwijderen of als phishing te rapporteren via je e-maildienst of te melden bij Safeonweb.
Als je wilt controleren of er daadwerkelijk een update of belangrijke melding voor itsme beschikbaar is, ga dan zelf naar de officiële itsme-omgeving of open de itsme-app. Gebruik daarvoor geen link uit de verdachte e-mail.
Wie al op de link heeft geklikt en vervolgens gegevens heeft ingevoerd, doet er goed aan om onmiddellijk actie te ondernemen. Neem bij twijfel contact op met de betrokken dienst via de officiële contactgegevens en controleer welke gegevens mogelijk zijn buitgemaakt.
Gerelateerde artikelen







Recente artikelen