Belfius-klanten opgelet: zo proberen criminelen je in de val te lokken
Er doet alweer een valse e-mail de ronde in naam van een bekende bank. Dit keer zijn het klanten van Belfius die extra alert moeten zijn voor een verdachte e-mail waarin wordt gedreigd dat ze vanaf 24 oktober 2026 geen toegang meer hebben tot Belfius Direct, de mobiele bankapp en overschrijvingen als ze hun accountgegevens niet onmiddellijk bijwerken. De boodschap lijkt afkomstig van de bank, maar verschillende details maken duidelijk dat het om phishing gaat.
E-mail dreigt met verlies van toegang tot bankdiensten
De e-mail draagt de titel ‘Dringende Accountupdate’ en begint met de mededeling dat de accountinformatie van de ontvanger moet worden bijgewerkt. Volgens het bericht is dat nodig om te voorkomen dat de apparaatregistratie wordt gedeactiveerd.
Wie niet tijdig reageert, zou vanaf 24 oktober 2026 geen toegang meer hebben tot Belfius Direct, de mobiele app of overschrijvingen. De ontvanger krijgt bovendien de indruk dat de verificatie minder dan vijf minuten duurt en volledig versleuteld verloopt via een gecertificeerd platform.
Die combinatie van tijdsdruk, dreigende gevolgen en een snelle oplossing is verdacht. Door te suggereren dat bankdiensten binnenkort niet meer beschikbaar zijn, proberen oplichters ontvangers aan te zetten om snel te handelen zonder de echtheid van het bericht te controleren.
Adres afzender geeft aan dat het om oplichting gaat
Een belangrijk waarschuwingssignaal zit in de gegevens van de afzender. Hoewel de weergegeven naam ‘klantenservice’ is, eindigt het daadwerkelijke verzendadres op 4science.net. Dat is niet het officiële domein van Belfius. De naam die bij een e-mail wordt weergegeven, bewijst namelijk niet wie het bericht werkelijk heeft verstuurd. Die naam kan eenvoudig worden aangepast, zodat een bericht betrouwbaar lijkt. Het is daarom verstandig om bij onverwachte e-mails altijd het volledige e-mailadres te controleren.
Ook de link in de e-mail verdient extra aandacht. De knop ‘Nu Verificeren’ verwijst naar een adres op d.r4.wbsprt.com. Dat is geen officieel Belfius-domein.
Beveiligingstaal maakt een e-mail niet betrouwbaar
De opstellers proberen het vertrouwen van de ontvanger verder te winnen met vermeldingen als ‘SSL-beveiligde verbinding’ en ‘ISO 27001 gecertificeerd’. Er staat eveneens dat de e-mail via een beveiligd kanaal van Belfius is verzonden en volledig veilig en authentiek zou zijn.
Dergelijke beweringen zijn geen bewijs dat een bericht echt van de bank komt. Een beveiligde verbinding kan bijvoorbeeld de communicatie met een website versleutelen, maar vertelt op zichzelf niets over de betrouwbaarheid van de partij achter die website. Ook een tekstuele verwijzing naar een certificering bewijst niet dat de afzender daadwerkelijk over die certificering beschikt.
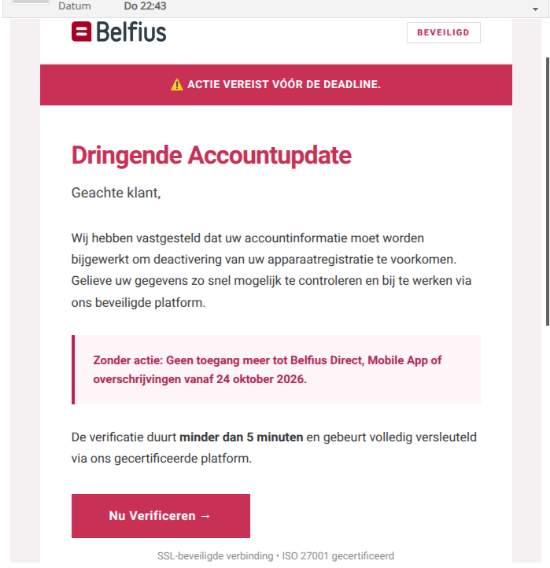
schermafdruk van de valse e-mail
Belfius waarschuwt op zijn officiële website dat fraudeurs berichten versturen die de indruk wekken van de bank afkomstig te zijn. Een dringende boodschap over het verlopen van toegang tot de Belfius-app is een voorbeeld van een mogelijke phishingpoging.
Wat moet je doen als je deze e-mail ontvangt?
Heb je de e-mail ontvangen? Klik dan niet op ‘Nu Verificeren’ en vul nergens persoonlijke gegevens of bankgegevens in. Gebruik bij twijfel zelf de officiële Belfius-app of typ het adres van de bank rechtstreeks in je browser. Zo vermijd je dat je via een verdachte link op een nagemaakte website terechtkomt.
Je kunt het oorspronkelijke bericht doorsturen naar phishing@belfius.be. De bank vraagt om verdachte e-mails als origineel bericht door te sturen, in plaats van alleen de tekst te kopiëren. Zo kan de poging tot fraude verder worden onderzocht. Je kan een valse e-mail ook melden bij Safeonweb.
Gerelateerde artikelen







Recente artikelen